Personen und Gruppen
Labtagon AI OS legt keine eigenen Konten an: Personen melden sich über den Anmeldedienst deiner Organisation an und erscheinen nach ihrer ersten Anmeldung in der Verwaltung. Gruppen entstehen aus dem, was diese Anmeldung über sie meldet, oder aus Personen, die du von Hand hinzufügst.
Personen
Abschnitt betitelt „Personen“Verwaltung → Personen listet alle, die sich angemeldet haben, und wie viel ihre Clients AI OS genutzt haben: ihre Organisation, Rolle, Aufrufe, fehlgeschlagene und angehaltene Aufrufe, die eigenen Kosten der Tools, wann sie AI OS zuletzt genutzt haben und wann sie sich zuletzt angemeldet haben. Filtere nach Zeitraum und Gruppe oder such nach Name oder E-Mail.
- Personen erscheinen nach ihrer ersten Anmeldung. Anmeldelink kopieren gibt dir den Link, den du ihnen schickst.
- Von Hand zugeordnete Personen → Per E-Mail hinzufügen ordnet eine Adresse dieser Organisation zu, auch vor der ersten Anmeldung dieser Person.
- Rollen kommen aus der Anmeldung deiner Firma. Die Konsole zeigt Plattform-Admin, Organisations-Admin, die eigenen Rollen deiner Firma oder Mitglied.
Die Seite einer Person hat die Reiter Nutzung, Profile, Anmeldungen, Gruppen und Kontingente. Dass du sie öffnest, wird aufgezeichnet, und die Person sieht es.
AI OS deaktiviert, löscht und lädt keine Personen ein: Das geschieht im Anmeldedienst.
Gruppen
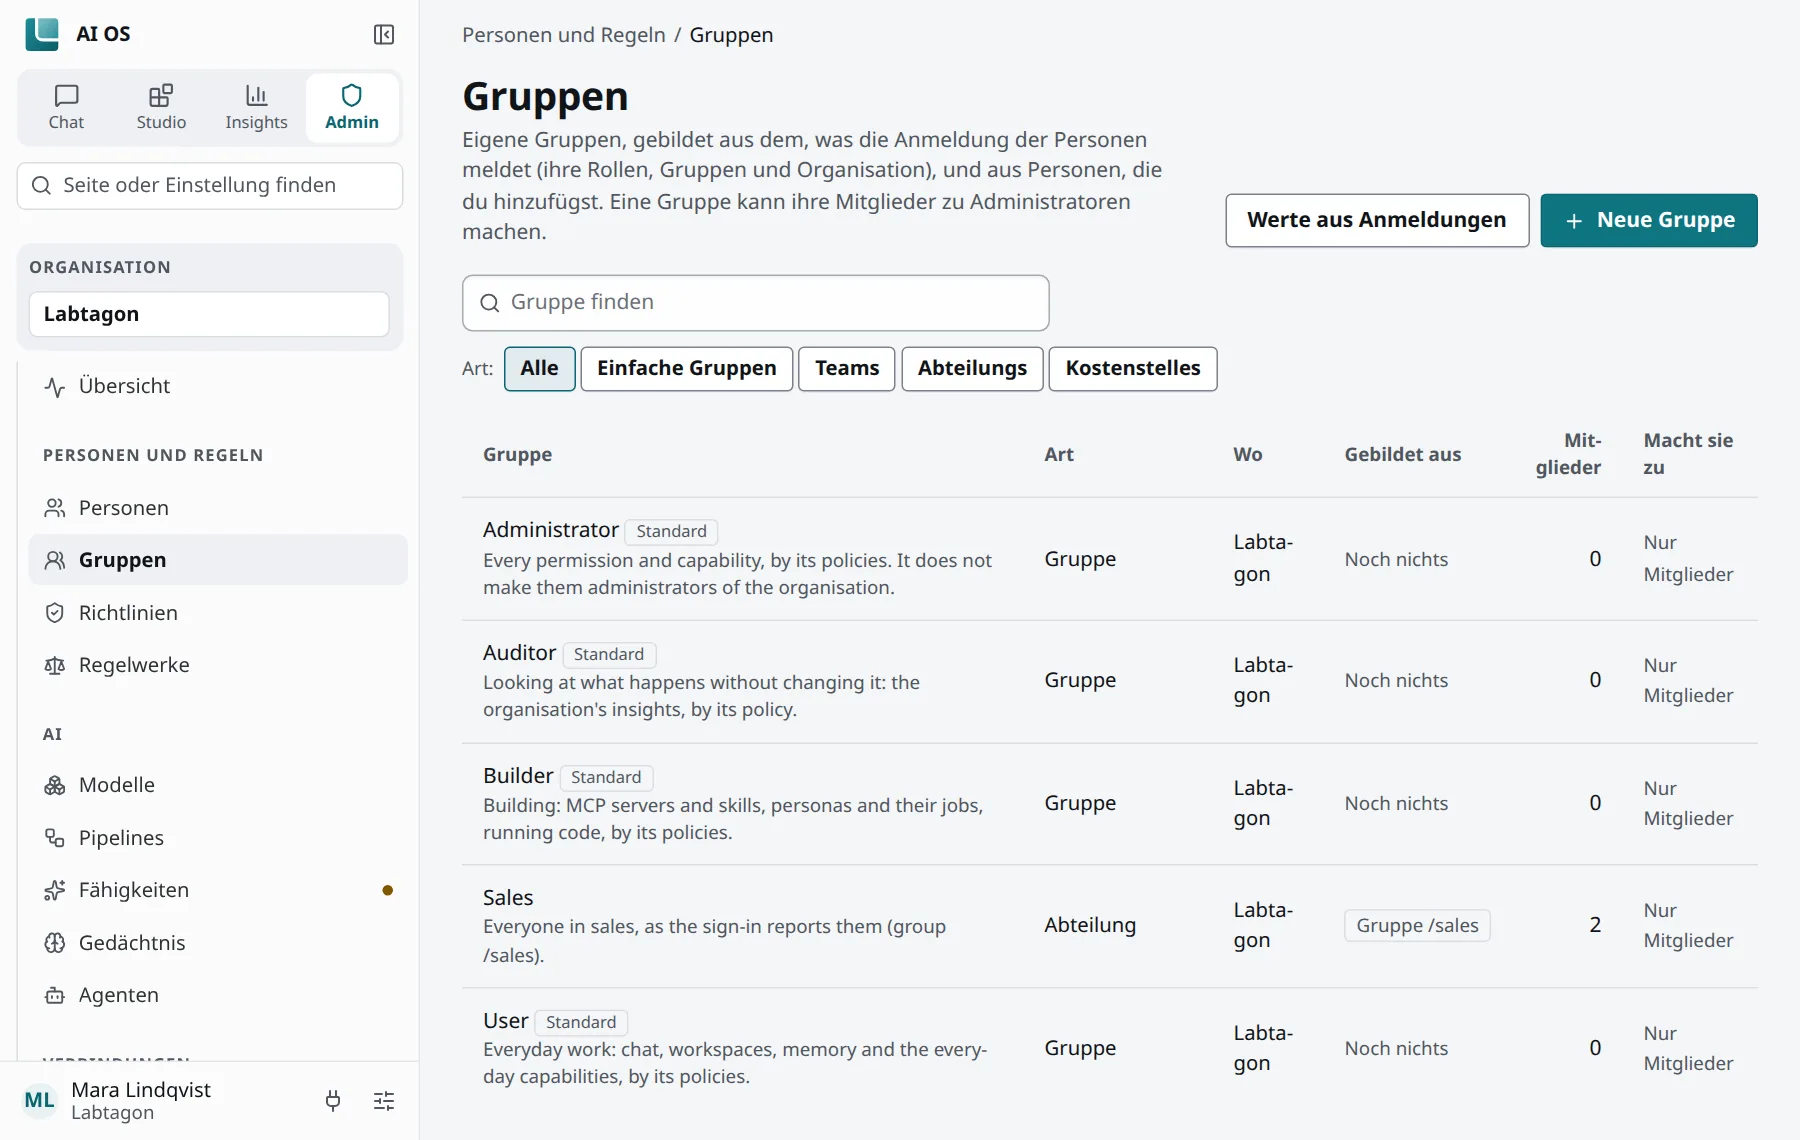
Abschnitt betitelt „Gruppen“Verwaltung → Gruppen zeigt die Gruppen der Organisation. Eine Gruppe hat eine Art: Gruppe, Team, Abteilung oder Kostenstelle. Ein Team kann in einer Abteilung liegen. Eine Person in zwei Kostenstellen wird markiert (In zwei Kostenstellen).
Gebildet aus der Anmeldung
Abschnitt betitelt „Gebildet aus der Anmeldung“Eine Gruppe ist Gebildet aus Werten, die die Anmeldung gemeldet hat: einer Rolle, einer
Gruppe (zum Beispiel /sales), einer Organisation oder einem anderen Claim. Jeder Wert,
den AI OS gesehen hat, steht unter Werte aus Anmeldungen, du wählst also aus dem, was wirklich
ankommt. Welche weiteren Claims zählen, etwa eine Abteilung oder eine Kostenstelle, legt die
Einstellung groups.claims fest.
Die Mitgliedschaft folgt der Anmeldung: Wer den Wert jetzt trägt, ist in der Gruppe. Daneben kannst du Personen von Hand hinzufügen (Von Hand hinzugefügt). Auf der Seite einer Person nimmst du sie nur aus Gruppen, in die du sie von Hand gesetzt hast; ein Wert aus der Anmeldung hält sie darin.
Wozu eine Gruppe ihre Mitglieder macht
Abschnitt betitelt „Wozu eine Gruppe ihre Mitglieder macht“Macht ihre Mitglieder zu kann die Mitglieder zu Administratoren ihrer Organisation machen, oder, bei Gruppen, die in allen Organisationen gelten, zu Plattform-Administratoren. Nur die Plattform ändert eine solche Gruppe.
Die Standardgruppen
Abschnitt betitelt „Die Standardgruppen“Jede Organisation hat vier Gruppen mit der Marke Standard: User, Builder, Auditor und Administrator. Sie beginnen leer: Ordne ihnen Werte aus deiner Anmeldung zu oder füg Personen hinzu. Löschen lassen sie sich, sobald keine Richtlinie sie nennt. Ihre Richtlinien geben anfangs:
| Gruppe | Gibt |
|---|---|
| User | Arbeitsbereiche anlegen; Bilder erzeugen und bearbeiten, Websuche, Vorlesen, Transkribieren, Gedächtnis. |
| Builder | Bauen, Agenten anlegen und nach Zeitplan und auf Webhooks laufen lassen; Code ausführen, Agenten. |
| Auditor | Die Insights der Organisation. |
| Administrator | Jede Berechtigung und Fähigkeit. Sie macht ihre Mitglieder nicht zu Administratoren der Organisation. |
Berechtigungen
Abschnitt betitelt „Berechtigungen“Was Personen in AI OS tun dürfen, geben Richtlinien für Berechtigungen (siehe Richtlinien). Der Katalog (die Titel zeigt die Konsole auf Englisch):
| Berechtigung | In der Richtlinie Everyone einer neuen Organisation |
|---|---|
| Create agents (Agenten anlegen) | ja |
| Run agents on schedules and webhooks (Agenten nach Zeitplan und auf Webhooks laufen lassen) | ja |
| Create workspaces (Arbeitsbereiche anlegen) | ja |
| Build (Bauen) | ja |
| Approve agent templates (Agentenvorlagen freigeben) | nein |
| See the organisation’s insights (Insights der Organisation sehen) | nein |
| Manage policies (Richtlinien verwalten) | nein |
| Manage every tool server and skill (jeden Tool-Server und Skill verwalten) | nein |
| Use every tool server and skill (jeden Tool-Server und Skill nutzen) | nein |
| Oversee every agent (jeden Agenten beaufsichtigen) | nein |
| Change every agent (jeden Agenten ändern) | nein |
| Manage people (Personen verwalten) | nein |
| Manage groups (Gruppen verwalten) | nein |
| Manage the organisation’s settings (Einstellungen der Organisation verwalten) | nein |
| Manage models and connections (Modelle und Verbindungen verwalten) | nein |
| Oversee memory (Gedächtnis beaufsichtigen) | nein |
Everyone ist eine Systemrichtlinie, die gibt, was alle in der Organisation tun dürfen; du leerst sie oder füllst sie Punkt für Punkt. Die übrigen Berechtigungen gehen an die Standardgruppe Administrator oder an die Gruppen und Personen, die deine eigenen Richtlinien nennen. Die letzte Person, die Richtlinien verwalten darf, kann diese Berechtigung nicht verlieren.
Was für jemanden gilt (unter Richtlinien) zeigt für eine Person jede Richtlinie, die sie erreicht, und was sie daraus bekommt.